Am 21. Oktober 2026 sorgten zwei kritische Sicherheitslücken in der Programmiersprache PHP für erhebliche Sicherheitsmaßnahmen bei Hosting-Anbietern und Website-Betreibern. Einzelne Dienste wurden vorsorglich abgeschaltet, Websites waren zeitweise nicht erreichbar und Unternehmen mussten kurzfristig reagieren.
Auch bei webFLEX.digital gingen besorgte Kundenanfragen ein. Besonders bei Unternehmen aus sicherheitssensiblen Bereichen wie der Luftfahrt und Medizintechnik steht die Frage im Vordergrund, ob der eigene Internetauftritt weiterhin zuverlässig und sicher betrieben werden kann.
Die gute Nachricht für die betreuten Kunden: Die Kundenwebsites blieben erreichbar. Zusätzliche Schutzmaßnahmen waren bereits vor Veröffentlichung der Sicherheitsupdates aktiviert worden.
Der Vorfall verdeutlicht, warum die technische Betreuung einer Unternehmenswebsite nicht erst beginnen sollte, wenn ein Problem sichtbar wird.
Was ist am 21. Oktober 2026 passiert?
Bereits am 20. Oktober 2026 kündigte das PHP-Projekt außerplanmäßige Sicherheitsupdates an. Hintergrund waren zwei kritische Schwachstellen, die eine schwerwiegende Gefährdung für betroffene Webserver darstellen können.
Am 21. Oktober wurden die entsprechenden Sicherheitskorrekturen veröffentlicht.
Die beiden Sicherheitslücken werden unter folgenden Kennungen geführt:
CVE-2026-109618
CVE-2026-109619
Beide Schwachstellen wurden mit einem CVSS-v4.0-Wert von 9,2 eingestuft und gelten damit als kritisch.
Unter bestimmten technischen Voraussetzungen können Angreifer diese Schwachstellen ausnutzen, um ohne vorherige Authentifizierung Schadcode auf einem betroffenen Server auszuführen.
Mögliche Folgen können ein unberechtigter Zugriff auf Daten, die Manipulation von Websites oder eine Kompromittierung betroffener Systeme sein.
Wichtig: Eine vorhandene Sicherheitslücke bedeutet nicht automatisch, dass ein Server angegriffen oder kompromittiert wurde. Entscheidend ist die tatsächlich eingesetzte PHP-Version, die jeweilige Serverkonfiguration und die vorhandenen Schutzmaßnahmen.
Warum betrifft die PHP-Sicherheitslücke auch WordPress-Websites?
PHP ist eine serverseitige Programmiersprache, auf der zahlreiche Content-Management-Systeme und Webanwendungen basieren. Dazu gehört auch WordPress.
Wenn ein Besucher eine WordPress-Website aufruft, verarbeitet der Server mithilfe von PHP beispielsweise Inhalte, Datenbankabfragen und dynamische Funktionen. Eine Sicherheitslücke in PHP betrifft damit nicht zwangsläufig WordPress selbst, sondern die technische Grundlage, auf der das System betrieben wird.
Genau das macht den Vorfall für Unternehmen besonders relevant.
Selbst wenn WordPress, Themes und Plugins regelmäßig aktualisiert werden, kann weiterhin ein Sicherheitsrisiko bestehen, wenn die zugrunde liegende Serverumgebung nicht ausreichend gepflegt wird.
Eine aktuelle WordPress-Installation allein garantiert deshalb noch keinen sicheren Website-Betrieb.
Zur technischen Sicherheit gehören auch:
Welche PHP-Versionen sind betroffen und welche Updates wurden veröffentlicht?
Mit den Sicherheitsupdates vom 21. Oktober 2026 wurden folgende korrigierte PHP-Versionen veröffentlicht:
| PHP-Versionszweig | Sicherheitskorrigierte Version |
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Besondere Aufmerksamkeit verdienen Websites, die weiterhin ältere PHP-Versionen verwenden.
PHP 8.1 und frühere Versionen erhalten vom offiziellen PHP-Projekt keine regulären Sicherheitsupdates mehr. Für solche Systeme können unter Umständen spezielle Sicherheitskorrekturen eines Hosting-Anbieters oder eines Extended-Support-Dienstleisters bereitgestellt werden.
Ein solcher Sicherheitspatch kann eine kurzfristige Schutzmaßnahme sein, ersetzt aber keine langfristige Strategie zur Modernisierung veralteter Systeme.
Unternehmen sollten deshalb regelmäßig prüfen lassen, ob ihre WordPress-Website mit einer aktuellen, offiziell unterstützten PHP-Version betrieben werden kann.
Warum waren am 21. Oktober einige Websites und Hosting-Dienste nicht erreichbar?
Als die kritischen PHP-Sicherheitslücken bekannt wurden, standen Hosting-Anbieter vor einer schwierigen Entscheidung.
Sollten betroffene Systeme bis zur Verfügbarkeit der Sicherheitsupdates weiter betrieben werden oder wäre eine vorsorgliche Einschränkung einzelner Funktionen sicherer? Je nach Anbieter und Infrastruktur wurden unterschiedliche Maßnahmen ergriffen.
Einige Hosting-Dienstleister deaktivierten vorübergehend administrative Funktionen oder bestimmte Anwendungen. Andere schränkten Dateiuploads ein oder nahmen zeitweise auch Websites vom Netz. Dabei handelte es sich nicht zwangsläufig um Folgen eines erfolgreichen Cyberangriffs.
Eine vorsorgliche Abschaltung kann eine bewusste Sicherheitsmaßnahme sein, um das Risiko einer möglichen Ausnutzung zu reduzieren.
Für Unternehmen macht das dennoch einen erheblichen Unterschied.
Wenn die Website als zentraler Kontakt-, Informations- oder Vertriebskanal dient, können bereits kurze Unterbrechungen zu Problemen führen. Kontaktanfragen werden möglicherweise nicht übermittelt, Interessenten erreichen wichtige Informationen nicht und digitale Geschäftsprozesse werden unterbrochen.
Umso wichtiger ist eine technische Betreuung, die Risiken frühzeitig bewertet und notwendige Maßnahmen koordiniert.
Wie hat webFLEX.digital auf die PHP-Sicherheitslücken reagiert?
Für die betreuten Kunden stand am 21. Oktober insbesondere eine Frage im Mittelpunkt:
Ist meine Website betroffen und muss ich jetzt selbst etwas unternehmen?
Zum Schutz der betreuten Hosting-Infrastruktur wurden unmittelbar nach Bekanntwerden der kritischen Sicherheitslage zusätzliche Schutzmaßnahmen aktiviert. Diese Maßnahmen erfolgten bereits vor Veröffentlichung der eigentlichen Sicherheitsupdates.
Im Anschluss wurden sämtliche auf den eingesetzten Hosting-Systemen angebotenen PHP-Versionen mit den notwendigen Sicherheitskorrekturen versehen. Dies schließt nach den vorliegenden technischen Informationen auch ältere PHP-Versionen ein, für die das offizielle PHP-Projekt keine regulären Updates mehr bereitstellt.
Darüber hinaus wurden vorsorglich einzelne administrative und interne Dienste vorübergehend deaktiviert beziehungsweise eingeschränkt, um zusätzliche Angriffsflächen zu reduzieren.
Die betreuten Kundenwebsites waren von diesen Abschaltungen nicht betroffen und blieben erreichbar.
Nach bisherigem Kenntnisstand liegen keine konkreten Hinweise auf eine erfolgreiche Ausnutzung der Sicherheitslücken innerhalb der betroffenen betreuten Systeme vor. Eine mögliche Ausnutzung vor Installation der Sicherheitskorrekturen lässt sich allerdings nicht mit absoluter Sicherheit ausschließen.
Der entscheidende Vorteil für die Kunden: Sie mussten die technischen Sicherheitsmeldungen nicht selbst verfolgen, verfügbare Patches recherchieren oder kurzfristig einen geeigneten Ansprechpartner suchen.
Die technische Betreuung war bereits organisiert.
Was dieser Vorfall über professionelle WordPress Wartung zeigt
Viele Unternehmenswebsites werden nach ihrer Fertigstellung nur noch dann technisch betrachtet, wenn Änderungen gewünscht werden oder eine sichtbare Störung auftritt. Das eigentliche Sicherheitsrisiko entsteht jedoch häufig im Hintergrund.
Programmiersprachen werden weiterentwickelt. Sicherheitslücken werden entdeckt. Serverkonfigurationen verändern sich. Erweiterungen verlieren ihre Unterstützung. Neue Angriffsmethoden entstehen.
Eine Website kann dabei nach außen völlig normal funktionieren, obwohl im Hintergrund bereits Handlungsbedarf besteht.
Professionelle WordPress Wartung bedeutet deshalb mehr als das regelmäßige Aktualisieren von Plugins.
Sie verbindet die laufende Betreuung der Website mit der technischen Verantwortung für Sicherheit, Stabilität und Wiederherstellbarkeit
1. Sicherheitsrisiken erkennen, bevor Kunden handeln müssen
Kritische Sicherheitsmeldungen erfordern mitunter innerhalb weniger Stunden eine Entscheidung.
Wer die technische Betreuung seiner Website selbst organisiert, muss zunächst erkennen, ob eine Meldung überhaupt relevant ist.
- Welche PHP-Version ist installiert?
- Welche Server sind betroffen?
- Gibt es bereits ein Sicherheitsupdate?
- Sind zusätzliche Schutzmaßnahmen erforderlich?
Bei einer professionell betreuten Website können diese Fragen durch die zuständigen technischen Ansprechpartner und Hosting-Partner geklärt werden.
2. WordPress und Hosting gemeinsam betrachten
WordPress, Plugins und Themes bilden nur einen Teil der technischen Infrastruktur.
Auch PHP, Datenbanken, Serverkonfigurationen und Sicherheitsdienste beeinflussen den sicheren Betrieb.
Wenn Hosting und WordPress-Wartung bei unterschiedlichen Dienstleistern liegen, können im Problemfall unnötige Abstimmungen entstehen. Ein integriertes Betreuungskonzept reduziert diese Schnittstellen und schafft klare Zuständigkeiten.
3. Sicherheitsupdates kontrolliert durchführen
Updates dienen nicht nur dazu, neue Funktionen bereitzustellen. Häufig schließen sie auch bekannte Sicherheitslücken. Gleichzeitig können Aktualisierungen technische Abhängigkeiten verändern.
Deshalb ist es sinnvoll, notwendige Updates kontrolliert durchzuführen und anschließend wichtige Funktionen zu überprüfen.
Bei besonders kritischen Sicherheitslücken kann es erforderlich sein, außerhalb der regulären Wartungsintervalle zu handeln.
4. Zusätzliche Schutzmaßnahmen einsetzen
Nicht jedes Sicherheitsproblem kann sofort durch ein reguläres Softwareupdate behoben werden. Deshalb können ergänzende Maßnahmen wie Firewalls, Zugriffsbeschränkungen oder die vorübergehende Deaktivierung gefährdeter Funktionen sinnvoll sein.
Diese Maßnahmen können Risiken reduzieren, ersetzen notwendige Sicherheitsupdates jedoch nicht dauerhaft.
5. Datensicherungen und Wiederherstellung berücksichtigen
Auch bei sorgfältiger Wartung lassen sich technische Probleme nicht vollständig ausschließen. Deshalb gehören regelmäßige Datensicherungen zu einem zuverlässigen Wartungskonzept.
Entscheidend ist dabei nicht nur, dass Backups existieren. Im Ernstfall muss auch geklärt sein, wie sich die Website wiederherstellen lässt und wer diese Aufgabe übernimmt.
Warum die Anforderungen in Luftfahrt, Medizin und anderen sensiblen Branchen besonders hoch sind
Nicht jede Unternehmenswebsite stellt dieselben Anforderungen an Sicherheit, Stabilität und Verfügbarkeit.
Bei Unternehmen aus der Luftfahrt, Medizintechnik oder anderen technisch anspruchsvollen Branchen haben zuverlässige digitale Prozesse häufig eine besondere Bedeutung. Bereits ein ausgefallenes Kontaktformular oder eine nicht erreichbare Website kann die Kommunikation mit Kunden, Geschäftspartnern oder Interessenten beeinträchtigen. Werden zusätzlich sensible Daten verarbeitet oder geschäftskritische Anwendungen betrieben, können weitere technische, organisatorische und rechtliche Anforderungen bestehen.
Eine professionelle WordPress-Wartung ist dafür eine wichtige Grundlage. Sie ersetzt jedoch keine vollständige Informationssicherheitsstrategie und keine gegebenenfalls erforderlichen branchenspezifischen Prüfungen.
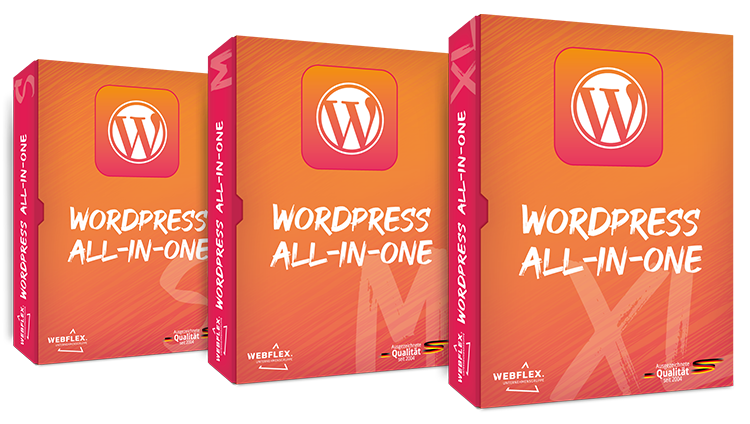
WordPress Wartung mit den WORDPRESS ALL-IN-ONE Paketen
Sie möchten sich nicht selbst um PHP-Versionen, WordPress-Updates, Datensicherungen und die laufende technische Pflege Ihrer Unternehmenswebsite kümmern?
Mit den WORDPRESS ALL-IN-ONE Paketen von webFLEX.digital erhalten Sie ein Betreuungskonzept, bei dem Hosting und WordPress-Wartung zusammengeführt werden.
Je nach Paket gehören dazu:
Dafür stehen drei unterschiedliche Betreuungsstufen zur Verfügung.
WORDPRESS ALL-IN-ONE S: Für kleinere Unternehmenswebsites, bei denen Hosting, Datensicherung und regelmäßige technische Wartung zuverlässig organisiert sein sollen.
WORDPRESS ALL-IN-ONE M: Für Unternehmen, deren Website eine wichtige Rolle in der täglichen Geschäftstätigkeit spielt und bei denen zusätzliche Sicherheitsüberwachung und Schutzmaßnahmen sinnvoll sind.
WORDPRESS ALL-IN-ONE XL: Für besonders wichtige Unternehmenswebsites, bei denen erweiterte Schutzmaßnahmen, kürzere Wartungsintervalle und priorisierte Unterstützung benötigt werden.
Die genaue Leistung richtet sich nach dem gewählten Paket. Besonders sicherheitskritische Anforderungen und notwendige Sofortmaßnahmen sollten individuell abgestimmt werden.
Auch nach Veröffentlichung der PHP-Sicherheitsupdates bleibt es wichtig, die eigene technische Infrastruktur zu überprüfen.
Folgende Fragen helfen bei einer ersten Einschätzung:
Wenn eine oder mehrere Fragen nicht eindeutig beantwortet werden können, besteht zumindest Klärungsbedarf hinsichtlich der technischen Betreuung.
Quellen:
ENISA: Gemeinsame Warnung vor den kritischen PHP-Sicherheitslücken – europäische Sicherheitswarnung vom 21.10.2026.
CERT-EU: Critical Vulnerabilities in PHP – technische Einordnung und Maßnahmen.
WordPress.org: Critical PHP Security Release – Bedeutung für WordPress-Websites.
PHP-Projekt: Offizielle Sicherheitsveröffentlichungen – offizielle PHP-Versionen und Updates.
Häufige Fragen zu den PHP-Sicherheitslücken vom Oktober 2026
PHP2Shell ist eine Bezeichnung für die beiden kritischen PHP-Sicherheitslücken CVE-2026-109618 und CVE-2026-109619, die im Oktober 2026 bekannt wurden. Sie können unter bestimmten Voraussetzungen die Ausführung von Schadcode auf betroffenen Servern ermöglichen.
Nicht automatisch. Das konkrete Risiko hängt unter anderem von der eingesetzten PHP-Version, den installierten Sicherheitskorrekturen und der technischen Serverumgebung ab. Da WordPress PHP verwendet, sollten Betreiber ihre Hosting-Infrastruktur überprüfen lassen.
Für diese beiden PHP-Sicherheitslücken ist kein spezielles WordPress-Core-Update erforderlich. Die notwendigen Korrekturen betreffen PHP beziehungsweise die eingesetzte Serverumgebung. Regelmäßige WordPress-Updates bleiben dennoch wichtig.
Nein. Die Erreichbarkeit allein sagt nichts darüber aus, ob Sicherheitslücken vorhanden sind. Auch technisch gefährdete Websites können nach außen vollkommen normal funktionieren.
Eine Firewall kann bestimmte Angriffe blockieren oder ihre Wahrscheinlichkeit reduzieren. Sie ersetzt jedoch nicht die Installation notwendiger Sicherheitsupdates.
Für einzelne ältere Versionen bieten manche Hosting-Anbieter zusätzliche Sicherheitskorrekturen oder Extended-Support-Lösungen an. Ob diese tatsächlich vor den konkreten Schwachstellen schützen, muss individuell geprüft werden. Langfristig empfiehlt sich der Umstieg auf eine offiziell unterstützte PHP-Version.
Professionelle WordPress Wartung organisiert die wiederkehrende technische Betreuung einer Website. Dazu gehören je nach Vereinbarung Updates, Datensicherungen, Sicherheitsmaßnahmen und die Kontrolle des technischen Zustands. Ziel ist es, Ausfallrisiken zu reduzieren, Sicherheitsprobleme frühzeitig zu behandeln und klare Zuständigkeiten zu schaffen.
Gute WordPress Wartung arbeitet im Hintergrund
Die kritischen PHP-Sicherheitslücken vom 21. Oktober 2026 zeigen, wie schnell technische Sicherheitsfragen für Unternehmen relevant werden können. Innerhalb kurzer Zeit mussten Hosting-Anbieter und technische Dienstleister Entscheidungen treffen, Schutzmaßnahmen aktivieren und Sicherheitsupdates einspielen.
Für Website-Betreiber bedeutet das vor allem eines: Technische Sicherheit ist keine einmalige Aufgabe, sondern eine dauerhafte Verantwortung.
Eine professionelle Betreuung kann keinen vollständig störungsfreien Betrieb garantieren. Sie sorgt jedoch dafür, dass technische Entwicklungen nicht unbeachtet bleiben und notwendige Maßnahmen von dafür zuständigen Fachleuten übernommen werden.
Und genau darin liegt der eigentliche Nutzen: Im Idealfall bemerken Sie von all dem nichts. Ihre Website funktioniert, Ihre Kunden erreichen Sie und die notwendige technische Betreuung läuft bereits im Hintergrund.
Ihre Website soll funktionieren. Die Technik dahinter sollte geregelt sein.
Mit den WORDPRESS ALL-IN-ONE Paketen von webFLEX.digital sind Hosting, Datensicherungen, regelmäßige Wartung und weitere Sicherheitsmaßnahmen im vereinbarten Leistungsumfang organisiert.
Damit Sie sich auf Ihr Unternehmen konzentrieren können, statt sich mit PHP-Versionen, Sicherheitswarnungen und technischen Zuständigkeiten beschäftigen zu müssen.
Jetzt den passenden WordPress Wartungsvertrag finden: